Per tutta la storia dell’umanità una fotografia o una registrazione hanno avuto un peso particolare: erano una prova. Potevi discutere l’interpretazione di un’immagine, ma non che l’immagine mostrasse qualcosa di realmente accaduto. “L’ho visto con i miei occhi” e “c’è un video” erano la fine di una discussione, non l’inizio.
I deepfake chiudono quell’epoca. E il danno più profondo non è quello che immagini.
La preoccupazione ovvia è che ci facciano credere a qualcosa di falso. È reale, ma è la metà meno grave del problema. La metà più grave è l’opposto: in un mondo dove qualunque video potrebbe essere finto, chiunque può dichiarare falso un video autentico che lo mette in difficoltà. La prova smette di provare — in entrambe le direzioni.
Cosa sono i deepfake
Un deepfake è un contenuto audio o video sintetico, generato o modificato tramite intelligenza artificiale, in cui l’aspetto o la voce di una persona vengono ricreati in modo realistico per farle dire o fare cose che non ha mai detto o fatto.
Il nome è la fusione di deep learning — la tecnica di apprendimento automatico che li rende possibili — e fake, falso. Non è un fotomontaggio evoluto: è qualcosa di diverso per natura. Un fotomontaggio è un’immagine assemblata a mano; un deepfake è generato da un modello che ha imparato come si muove un volto, come si articola una voce, e produce fotogrammi nuovi che prima non esistevano.
Il punto
Un fotomontaggio falsifica un’immagine. Un deepfake falsifica la testimonianza: attacca l’idea stessa che vedere o sentire qualcosa sia una prova che sia accaduto.
Come funzionano
Senza entrare nella matematica, il principio è comprensibile e vale la pena conoscerlo, perché spiega sia la loro potenza sia i loro punti deboli.
Molti deepfake nascono da una logica a due parti in competizione tra loro. Una parte, il generatore, produce immagini false; l’altra, il discriminatore, cerca di distinguere il falso dal vero. Le due si allenano a vicenda: il generatore migliora per ingannare il discriminatore, il discriminatore migliora per smascherarlo, in un ciclo che spinge la qualità del falso verso l’alto. Quando il generatore vince stabilmente, il risultato è indistinguibile a occhio nudo.
Da questo derivano due conseguenze pratiche. La prima: più materiale esiste di una persona, più è facile falsificarla — motivo per cui personaggi pubblici, con migliaia di ore di video disponibili, sono i bersagli più semplici. La seconda: la tecnologia migliora esattamente là dove veniva individuata, quindi ogni “segnale rivelatore” ha vita breve. I trucchi per riconoscerli invecchiano in fretta.
A cosa servono, e a chi
Non tutto è malevolo, ed è giusto dirlo. Esistono usi legittimi: doppiaggio automatico che sincronizza il labiale, ricostruzione della voce per chi l’ha persa, effetti cinematografici, satira dichiarata. La tecnologia in sé è neutra.
Ma gli usi dannosi sono quelli che ne hanno guidato la diffusione, e conviene conoscerli per nome.
La truffa mirata. È già l’uso più diffuso e il meno raccontato. Una telefonata con la voce clonata di un familiare in difficoltà, o di un superiore che ordina un bonifico urgente. Non serve ingannare il mondo: basta ingannare una persona per pochi minuti.
L’abuso dell’immagine. La stragrande maggioranza dei deepfake in circolazione è materiale intimo non consensuale, costruito sul volto di persone reali — nella quasi totalità donne. È il danno più grave e quello di cui si parla di meno.
La disinformazione. Un leader che dichiara guerra, un candidato che confessa un crimine alla vigilia del voto. Qui, però, l’effetto più potente non è far credere al falso: è fornire a chiunque una scusa pronta. È il meccanismo che ho descritto parlando di manipolazione mentale, portato su scala collettiva.
Come riconoscere un deepfake
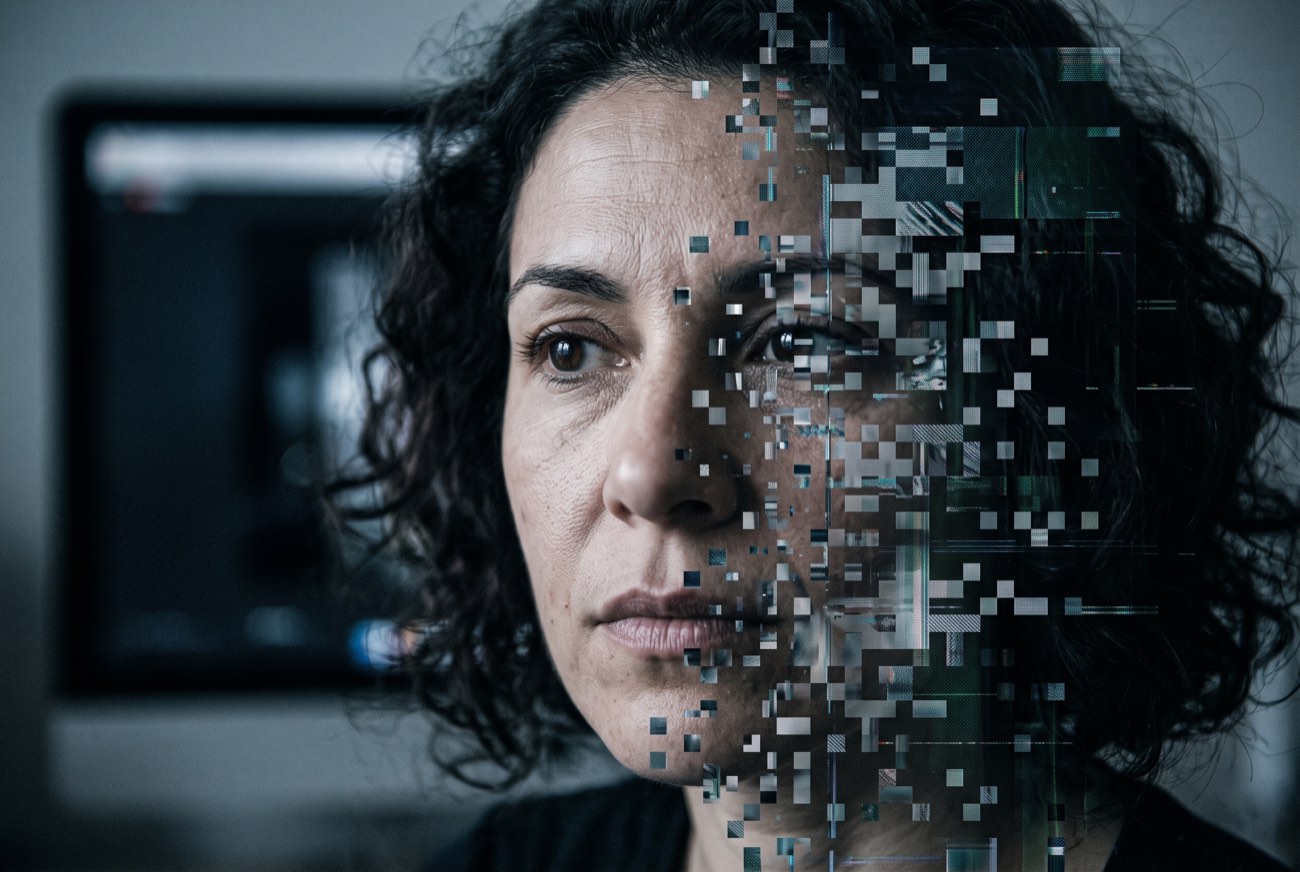
Va detto con onestà: i segnali visivi che funzionavano ieri oggi funzionano già meno, e domani meno ancora. Affidarsi ai dettagli tecnici è una battaglia persa in partenza. Comunque, finché reggono, questi restano i punti più fragili.
I bordi e le transizioni. Il contorno del viso, l’attaccatura dei capelli, il punto in cui il collo incontra il volto: sono le zone dove il falso spesso “sfarfalla” o sfoca per un istante.
Occhi, denti e riflessi. Un ammiccamento innaturale, riflessi negli occhi che non corrispondono all’ambiente, denti resi come una massa uniforme anziché come elementi distinti.
La sincronizzazione audio-labiale. Spesso l’anello più debole: la voce e il movimento della bocca che non combaciano perfettamente, o un’emozione nella voce che il volto non accompagna.
Ma il controllo davvero robusto non è tecnico, ed è l’unico che non invecchia: verifica la fonte e il contesto. Chi ha pubblicato per primo questo video? Esiste su canali ufficiali e affidabili, o solo in versioni ricondivise? Ci sono altre riprese dello stesso evento da angolazioni diverse? Un contenuto autentico lascia una traccia; un deepfake, di solito, compare dal nulla nel momento più conveniente. È lo stesso pensiero critico applicato alle fonti: non si verifica il pixel, si verifica la provenienza.
Il danno che non ti aspetti: il dividendo del bugiardo
Qui sta il cuore del problema, e ha persino un nome tra gli studiosi: il dividendo del bugiardo.
Finché i deepfake non esistevano, un video compromettente era una condanna: non potevi negare l’evidenza. Da quando esistono, chiunque venga ripreso a fare qualcosa di reale può dichiarare che il video è falso — e la sua affermazione, per la prima volta, è plausibile. Non deve dimostrare nulla: gli basta il dubbio.
Il risultato è un guadagno per chi mente, pagato da tutti gli altri. La semplice esistenza della tecnologia svaluta ogni prova autentica, indipendentemente da quanti deepfake vengano effettivamente prodotti. È un danno che non richiede nemmeno di realizzare un falso: basta che il pubblico sappia che si potrebbe.
Ed è così che una tecnologia di manipolazione delle immagini diventa un problema di fiducia collettiva. Quando nessuna prova è più definitiva, la decisione su cosa credere si sposta dall’evidenza all’appartenenza: si crede a ciò che conferma la propria parte. È la logica per cui i deepfake sono l’acceleratore tecnologico di un’epoca in cui l’appartenenza pesa più della prova.
Perché ci riguardano tutti
È facile pensare che sia un problema di celebrità e politici. Non lo è, per due ragioni.
La prima: la barriera d’ingresso è crollata. Clonare una voce richiedeva un tempo pochi secondi di audio — che chiunque pubblica ogni giorno sui social. Il bersaglio non deve più essere famoso: deve solo avere pubblicato la propria voce e il proprio volto da qualche parte.
La seconda: l’erosione della fiducia è un bene comune che si consuma per tutti insieme. Ogni deepfake che circola non danneggia solo la persona ritratta: alza di un grado il sospetto generale, rende un po’ più normale la frase “sarà finto” davanti a qualunque cosa. E una società in cui nessuno crede più a niente non è più libera: è solo più manipolabile, perché al posto della verifica subentra la fazione.
Contro tutto questo, la difesa non è tecnologica ma di metodo, e somiglia molto a un allenamento della capacità di leggere le persone unita a una sana lentezza: sospendere il giudizio, cercare la fonte, diffidare della reazione immediata — soprattutto quando un contenuto conferma perfettamente quello che già pensavi o volevi vedere. Il deepfake più efficace non è quello fatto meglio: è quello che ti dice ciò che eri già pronto a credere.
👉 Leggi anche: Occhiali Meta: una lucina può bastare? — quando le immagini rubate sono vere: gli occhiali con telecamera e la causa che si apre in Olanda.
👉 Leggi anche: Occhiali smart: l’Europa vuole più di una lucina — la posizione dei Garanti europei su chi riprende e pubblica le immagini degli altri con gli occhiali smart.
👉 Leggi anche: Truffe al telefono: Android legge le intenzioni
Domande frequenti sui deepfake
Cosa sono i deepfake?
Sono contenuti audio o video sintetici, generati o modificati tramite intelligenza artificiale, in cui l’aspetto o la voce di una persona vengono ricreati in modo realistico per farle dire o fare cose mai avvenute. Il nome unisce deep learning e fake: non sono fotomontaggi, ma fotogrammi nuovi prodotti da un modello che ha imparato come si muove un volto o si articola una voce.
Come si crea un deepfake?
Molti nascono da due sistemi in competizione: un generatore produce immagini false e un discriminatore cerca di smascherarle, allenandosi a vicenda finché il falso diventa indistinguibile. Ne deriva che più materiale esiste di una persona, più è facile falsificarla, e che ogni segnale rivelatore ha vita breve perché la tecnologia migliora proprio dove veniva individuata.
Come riconoscere un deepfake?
I segnali visivi — bordi del viso che sfarfallano, riflessi incoerenti negli occhi, denti resi come massa uniforme, sincronizzazione imperfetta tra voce e labbra — funzionano sempre meno con il migliorare della tecnologia. Il controllo più robusto e duraturo non è tecnico ma riguarda la fonte: chi ha pubblicato il contenuto per primo, se esiste su canali ufficiali e se ci sono altre riprese dello stesso evento.
Perché i deepfake sono pericolosi?
Oltre agli usi diretti come truffe, abuso dell’immagine e disinformazione, il danno più profondo è il cosiddetto dividendo del bugiardo: dato che qualunque video potrebbe essere falso, chiunque può dichiarare falso un video autentico che lo mette in difficoltà. La semplice esistenza della tecnologia svaluta ogni prova reale ed erode la fiducia collettiva.
I deepfake sono illegali?
Dipende dall’uso e dalla giurisdizione. Creare materiale intimo non consensuale, diffamare, truffare o rubare l’identità di qualcuno è illegale a prescindere dallo strumento usato. La tecnologia in sé non è vietata e ha usi legittimi, dal doppiaggio automatico alla ricostruzione vocale, ma diversi ordinamenti stanno introducendo norme specifiche sull’abuso dell’immagine altrui.